
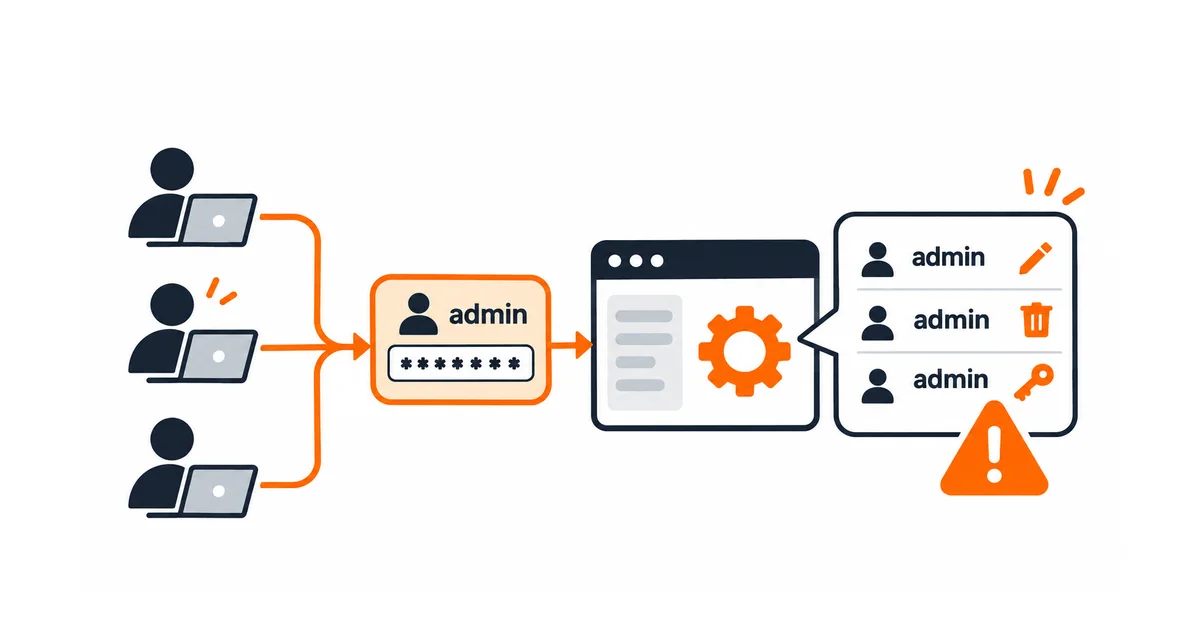
บัญชี Admin กลาง ที่ทุกคนรู้รหัสผ่านอาจช่วยให้ทีมเล็กเริ่มทำงานได้เร็ว แต่พอเกิดการลบรายการลูกค้า เปลี่ยนราคา หรือแก้สิทธิ์คนอื่น บันทึกระบบกลับบอกเพียงชื่อเดียวกันทุกครั้งว่า “admin” ผู้จัดการจึงไม่รู้ว่าใครทำรายการ และจะปิดสิทธิ์คนหนึ่งก็เสี่ยงทำให้ทั้งทีมเข้าไม่ได้
วิธีแก้ไม่ใช่เพียงเปลี่ยนรหัสผ่านบัญชีกลาง แต่ต้องย้ายงานประจำไปยังบัญชีระบุผู้ใช้เป็นรายบุคคล กำหนดสิทธิ์ตามหน้าที่ ตรวจการเข้าสู่ระบบและประวัติการทำงานจริง แล้วจึงถอนสิทธิ์บัญชีร่วมหลังผ่านเกณฑ์ตรวจรับ บทความนี้เป็นแผนเปลี่ยนผ่านสำหรับ Web App ที่ใช้งานอยู่ ไม่ใช่วิธีสร้าง Permission Matrix ตั้งแต่เริ่มพัฒนาหรือคู่มือกู้ Admin ฉุกเฉิน
เริ่มจากภาพงานวันนี้: รหัสเดียวถูกส่งต่อผ่านใครบ้าง
ก่อนแก้การตั้งค่า ให้เจ้าของระบบวาดเส้นทางสั้น ๆ ว่าใครรับรหัสกลางจากใคร เข้าเมนูใด แก้ข้อมูลชนิดไหน ใช้จากอุปกรณ์อะไร และมีระบบอื่นที่ล็อกอินด้วยบัญชีเดียวกันหรือไม่ อย่าสรุปว่าบัญชีนี้ใช้โดยมนุษย์เท่านั้น เพราะบางทีมอาจนำรหัสเดียวกันไปตั้งค่าในงาน Import หรือสคริปต์ด้วย
ตัวอย่างสมมติ: ร้านค้าหนึ่งมีพนักงานขายสองคนกับหัวหน้าร้านหนึ่งคน ทุกคนใช้ admin@company เพื่อเปิดใบสั่งซื้อและแก้ข้อมูลลูกค้า เครื่อง Import ยังใช้บัญชีนี้ด้วย หากผู้ดูแลกดปิดบัญชีทันที งาน Import อาจหยุด แม้พนักงานจะได้รับบัญชีใหม่แล้ว ตัวอย่างนี้เป็นสถานการณ์ออกแบบกระบวนการ ไม่ใช่ผลตรวจระบบของลูกค้าจริง
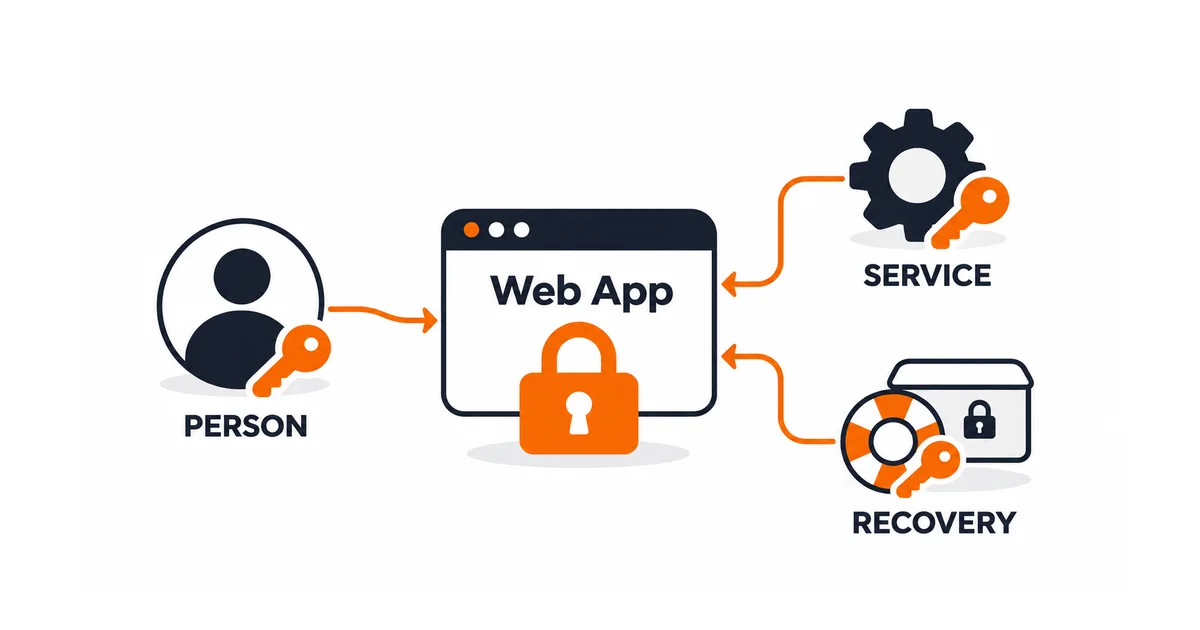
แยกตัวตนสามประเภทก่อนย้าย: คน ระบบ และทางเข้าฉุกเฉิน
| ประเภท | ใช้ทำอะไร | หลักฐานที่ต้องการ |
|---|---|---|
| บัญชีบุคคล | พนักงานหรือผู้ดูแลล็อกอินเพื่อทำงาน | ผู้ใช้รายบุคคล สิทธิ์ที่อนุมัติ การยืนยันตัวตน และ Log ที่โยงถึงผู้ใช้นั้น |
| Service Account / Machine Identity | งานอัตโนมัติหรือระบบเชื่อมต่อ | เจ้าของงาน ขอบเขตสิทธิ์ การเก็บ Credential และผลทดสอบ Integration |
| บัญชีฉุกเฉิน | กู้การเข้าถึงเมื่อเส้นทางปกติใช้ไม่ได้ | ผู้ดูแลรักษา เงื่อนไขเปิดใช้ การแจ้งเตือน และหลักฐานปิดเหตุ |
การให้ทุกคนใช้ Role “Administrator” เหมือนกันยังทำได้เมื่อมีเหตุจำเป็นและมีการอนุมัติ แต่ Role เดียวกันไม่เท่ากับบัญชีชื่อเดียวกัน แต่ละคนควรมีตัวตนและการตรวจสอบการกระทำของตนเอง หลักการระบุตัวผู้ใช้เป็นรายบุคคลและการจัดการบัญชีปรากฏใน NIST SP 800-53 IA-2/AC-2 ส่วน OWASP แนะนำให้กำหนด User ID ที่แยกผู้ใช้ได้ชัดเจน
ตารางตรวจพร้อมก่อนตัดบัญชีร่วม: ผ่านสี่ด่านจึงไปต่อ
แต่งตั้งเจ้าของการเปลี่ยนผ่านหนึ่งคน และให้ผู้ตรวจรับแยกจากผู้แก้ค่าทั้งหมดเท่าที่ทีมทำได้ บันทึกสี่ด่านนี้ลงใบงานเดียว พร้อมหลักฐานจริง ไม่ใช้เพียงเครื่องหมายถูก
| ด่านตัดสินใจ | คำถามที่ต้องตอบ | หลักฐานผ่าน |
|---|---|---|
| Identity | ทุกคนมีบัญชีที่ระบุตัวได้และเข้าใช้งานจริงหรือยัง | รายชื่อเจ้าของบัญชีและผลทดสอบ Login/MFA ตามนโยบาย |
| Authorization | แต่ละคนทำงานที่ต้องทำได้ โดยไม่เห็นหรือแก้เกินสิทธิ์หรือไม่ | ผลทดสอบอนุญาตและปฏิเสธตาม Action และ Data Scope |
| Dependency | มี Integration, API, Job หรือเครื่องมือภายนอกใช้รหัสเดิมหรือไม่ | ทะเบียน Dependency และผลทดสอบหลังย้ายออกจากบัญชีร่วม |
| Recovery | หากบัญชีใหม่ใช้ไม่ได้ ใครกู้สิทธิ์โดยไม่กลับไปแชร์รหัสเดิม | เส้นทางกู้คืนที่อนุมัติและผลซ้อมอย่างปลอดภัย |
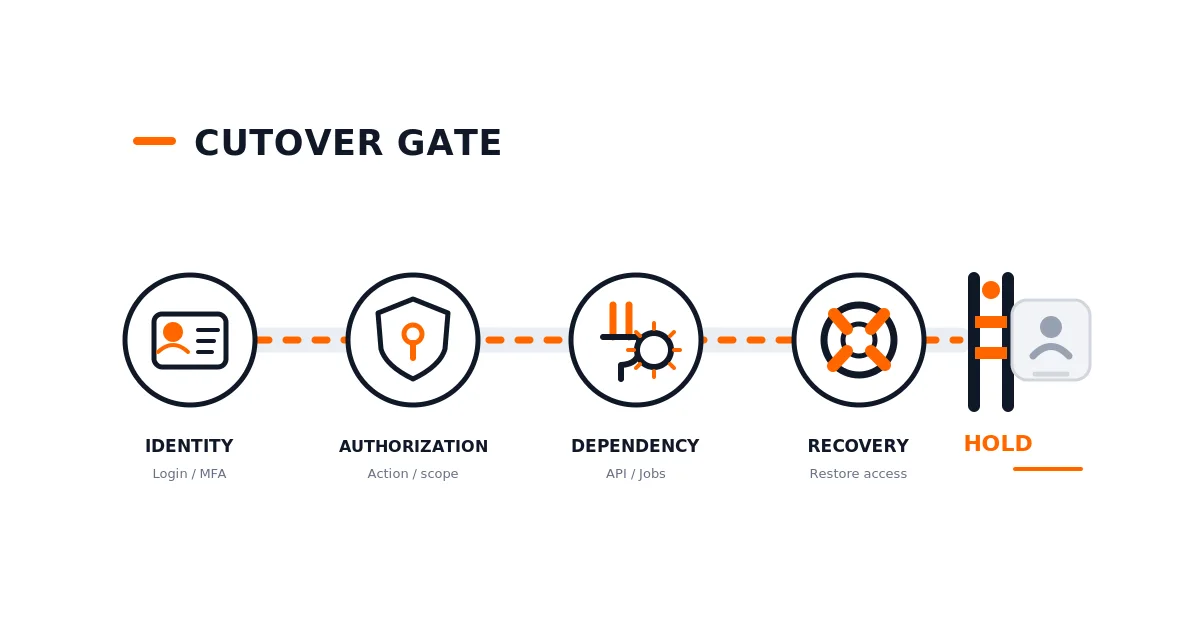
ถ้าด่านใดมีหลักฐานไม่ครบให้สถานะ HOLD CUTOVER เฉพาะการปิดบัญชีร่วมก่อน ไม่ใช่ประกาศว่าทั้งโครงการสำเร็จ หรือเปิดสิทธิ์กว้างให้ทุกคนเพื่อแก้เฉพาะหน้า
ย้ายสิทธิ์แบบมีจุดตรวจ ไม่ใช่สร้าง User แล้วกด Disable ทันที
- เก็บรายการงานจากบัญชีเดิม — ดู Log ที่มี สิทธิ์ที่ให้ และบริการที่อาจพึ่งบัญชีนี้ ระบุช่องที่ไม่ทราบว่า “ยังไม่ยืนยัน” ไม่เดาว่าไม่มีการใช้
- สร้างบัญชีรายบุคคล — ผูกกับผู้ใช้จริงและวิธียืนยันตัวตนตามที่ระบบรองรับ หลีกเลี่ยงการใช้รหัสผ่านเดียวกันในบัญชีใหม่ ตั้งผู้อนุมัติเมื่อให้สิทธิ์ระดับสูง
- จัดสิทธิ์ตาม Action และ Data Scope — ใช้ แนวทางทำ Permission Matrix สำหรับระบบหลังบ้าน แยกว่าใครอ่าน แก้ อนุมัติ ส่งออก หรือลบบันทึกใดได้บ้าง ไม่คัดลอก Admin เต็มสิทธิ์ให้ทุกคนโดยอัตโนมัติ
- ย้ายงานที่ไม่ใช่มนุษย์ออก — ให้เจ้าของ Integration ตรวจว่า Job ใดใช้บัญชีเดิม สร้างตัวตนสำหรับระบบตามความสามารถแพลตฟอร์ม ทดสอบงานปลายทางและกำหนดการหมุนเวียน Credential อย่างปลอดภัย
- ทดสอบการทำงานแบบรายบุคคล — ให้ผู้ใช้แต่ละ Role ลองงานจริงในสภาพทดสอบที่ไม่กระทบข้อมูลสำคัญหรือใช้ข้อมูลจำลอง รวมถึงกรณีที่ระบบต้องปฏิเสธคำขอ
- ตัดบัญชีร่วมตามหน้าต่างเปลี่ยนผ่านที่อนุมัติ — กำหนดผู้รับผิดชอบและช่วงเวลาชัดเจน ปิดเซสชัน/โทเค็นที่เกี่ยวข้องตามความสามารถระบบ ตรวจ Integrations ซ้ำ และเฝ้าดูเหตุผิดปกติ ห้ามรับรองว่า Session ทุกตัวหมดอายุเพียงเพราะเปลี่ยน Password
การตรวจสิทธิ์ฝั่งระบบสำหรับทุก Request และหลัก Least Privilege เป็นแนวปฏิบัติของ OWASP Authorization Cheat Sheet ส่วนรายละเอียดการยกเลิกเซสชันและบัญชีต้องอิงแพลตฟอร์มจริง เพราะแต่ละระบบมีพฤติกรรมต่างกัน
ตัวอย่างใบย้ายงานสำหรับทีมเล็ก: ให้เห็นผู้รับผิดชอบมากกว่าชื่อเมนู
สมมติทีมเดิมใช้ Admin กลางสำหรับสามงาน: พนักงานขายแก้สถานะ Order, หัวหน้าร้านอนุมัติส่วนลด และ Job นำเข้าสต็อกทุกคืน ใบย้ายงานควรเป็นดังนี้
| งาน | เจ้าของใหม่ | หลักฐานทดสอบ | สถานะก่อนปิดบัญชีร่วม |
|---|---|---|---|
| แก้สถานะ Order | บัญชีพนักงานขายรายบุคคล | แก้เฉพาะ Order ใน Scope และมี Actor ID | PASS หรือ HOLD พร้อมเหตุ |
| อนุมัติส่วนลด | บัญชีหัวหน้าร้าน | ผู้ขายทั่วไปอนุมัติแทนไม่ได้ | PASS หรือ HOLD พร้อมเหตุ |
| Import สต็อก | Service Identity ที่มี Owner ระบุ | งานรันครบ มี Log และการแจ้งเตือนเมื่อผิดพลาด | PASS หรือ HOLD พร้อมเหตุ |
อย่าคัดลอกคำว่า PASS จากตัวอย่างไปใช้จริง ช่องนี้ต้องบันทึกผลจากระบบขององค์กร พร้อมวัน เวลา ผู้ทดสอบ และ Link ไปยังหลักฐานที่อนุญาตให้ทีมเข้าถึง
ตรวจว่าการย้ายสำเร็จจริงด้วยหก Acceptance Tests
การที่ทุกคน Login ได้ไม่เท่ากับการเปลี่ยนผ่านสำเร็จ ให้ทดสอบร่วมกับผู้ใช้และผู้ดูแลอย่างน้อยหกกรณี: (1) บัญชีแต่ละคนเข้าได้ตามสิทธิ์ (2) คนไม่มีสิทธิ์แก้รายการสำคัญถูกปฏิเสธจริง (3) Log บันทึก Actor เฉพาะบุคคลบน Action สำคัญ (4) Job ที่เคยใช้บัญชีกลางยังทำงานผ่านตัวตนใหม่ (5) การยกเลิกบัญชีร่วมและเซสชันไม่ตัดผู้ดูแลคนสุดท้าย และ (6) ทีมมีช่องทางกู้คืนที่ทดสอบแล้ว
สำหรับงานที่กระทบยอดขายหรือข้อมูลลูกค้า ควรให้เจ้าของข้อมูลรับรองผล ไม่ใช่ให้ผู้พัฒนาอ่านข้อความ Error เพียงอย่างเดียว คู่มือ UAT Web App ก่อนเปิด Production ช่วยกำหนดกรณีทดสอบและผู้ลงนาม ส่วน เกณฑ์ Deployment Readiness ช่วยจัดหน้าต่างเปลี่ยนระบบและแผนย้อนกลับหากเกิดปัญหา
ถ้า Web App ไม่รองรับบัญชีแยก ต้องตัดสินใจอย่างไร
อย่าแต่งชื่อผู้ใช้ย้อนหลังให้ Log เดิม และอย่าใช้ IP Address เพียงอย่างเดียวเป็นหลักฐานว่าคนใดกดแก้ข้อมูล หากแพลตฟอร์มรองรับเฉพาะบัญชีร่วม ให้เปิดรายการข้อจำกัดพร้อมเจ้าของความเสี่ยง ช่วงเวลาที่จะใช้มาตรการชั่วคราว และแผนยกระดับระบบ
ในระยะเปลี่ยนผ่านอาจใช้เครื่องมือควบคุมการเข้าถึงที่ยืนยันตัวบุคคลก่อนรับสิทธิ์ส่วนกลาง เก็บการอนุมัติและ Log ตามความสามารถจริง แต่ต้องประเมินความเสี่ยงและไม่เรียกสิ่งนี้ว่าเทียบเท่าบัญชีรายบุคคลใน Web App เสมอไป สำหรับระบบที่เป็นหัวใจธุรกิจ ให้กำหนด Requirement เรื่อง Individual Identity, Role, Session และ Audit Log ร่วมกับทีม พัฒนา Web App และระบบหลังบ้านสำหรับธุรกิจ ก่อนสรุปขอบเขตแก้ไข
ใบตรวจรับสำหรับหัวหน้าทีม: ปิดงานเมื่อคนและหลักฐานตรงกัน
เอกสารสุดท้ายควรตอบได้ในหน้าเดียวว่าใครเป็น System Owner, บัญชีเดิมชื่ออะไรแต่ไม่เปิดเผยรหัส, งานสำคัญที่ย้ายมีอะไร, บัญชีรายบุคคลที่อนุมัติคือใคร, Dependency ใดตรวจผ่าน, ใครอนุมัติ Cutover, เมื่อไรปิดบัญชีร่วม, ผลทดสอบ Login/Permission/Log/Job เป็นอย่างไร และหากผิดปกติใครตัดสินใจย้อนแผน
การตัดสินใจครั้งถัดไป: ถ้ามีงานใดไม่มี Owner หรือไม่มีหลักฐานหลังย้าย ให้คงสถานะ HOLD พร้อมกำหนดผู้ตรวจ ไม่ปิดบัญชีโดยเดาและไม่ยืดเวลาการแชร์รหัสโดยไม่มีกำหนด เมื่อทุกด่านผ่านจึงบันทึกการปิดบัญชีและนัดทบทวนสิทธิ์ตามรอบองค์กร
คำถามที่พบบ่อย
เปลี่ยนรหัสผ่านบัญชี Admin กลางแล้วถือว่าแก้ปัญหาได้ไหม?
ยังไม่พอ เพราะคนหลายคนยังอาจใช้บัญชีเดียวกัน Log จึงไม่ผูกกับตัวบุคคลได้ชัด การหมุนรหัสอาจเป็นมาตรการลดความเสี่ยงชั่วคราว แต่เป้าหมายคือแยก Identity และตรวจสิทธิ์จริง
พนักงานหลายคนใช้ Role Admin เดียวกันได้หรือไม่?
ใช้ Role เดียวกันได้ถ้าหน้าที่จำเป็นและอนุมัติแล้ว แต่ควรใช้บัญชีคนละตัวเพื่อให้ระบบระบุ Actor ได้ และไม่จำเป็นต้องให้ทุกคนมี Role Admin หากงานของเขาใช้สิทธิ์แคบกว่านั้น
จะปิดบัญชีร่วมเมื่อไรจึงไม่เสี่ยงล็อกทีมออกจากระบบ?
เมื่อบัญชีใหม่ผ่านการเข้าใช้และ Permission Test งานอัตโนมัติถูกย้ายหรือมีแผนรองรับ ผู้ดูแลมีทางกู้คืน และมีผู้ลงนามอนุมัติการตัดบัญชีพร้อมตรวจหลังเปลี่ยน ไม่ควรอาศัยเพียงวันที่กำหนดไว้ในปฏิทิน
Log เก่าของบัญชีร่วมบอกย้อนหลังได้ไหมว่าใครแก้ข้อมูล?
อาจมีหลักฐานประกอบจากระบบอื่น แต่ไม่ควรฟันธงจากบัญชีร่วมเพียงชื่อเดียว หากระบบเดิมไม่เก็บตัวระบุบุคคลและหลักฐานที่เชื่อมได้อย่างน่าเชื่อถือ อาจไม่สามารถพิสูจน์ผู้กระทำย้อนหลังได้ครบ ต้องรายงานข้อจำกัดตรงไปตรงมา
แหล่งอ้างอิง
- OWASP — Authentication Cheat Sheet สำหรับความหมายของ Digital Identity และ User ID
- OWASP — Authorization Cheat Sheet สำหรับ Least Privilege และการตรวจสิทธิ์ทุก Request
- OWASP — Logging Cheat Sheet สำหรับการบันทึกการกระทำของ Admin และบัญชีที่ใช้งานร่วมกัน
- NIST SP 800-53 Rev. 5 — IA-2 และ AC-2 สำหรับการระบุตัวตนและการจัดการบัญชี
หมายเหตุ: ขั้นตอนและตารางเป็นกรอบตรวจรับเชิงปฏิบัติ ไม่ใช่ผลทดสอบ Web App จริงขององค์กรใด และต้องปรับตามความสามารถของแพลตฟอร์มและนโยบายความปลอดภัยที่ใช้
คำถามที่พบบ่อยเกี่ยวกับ เลิกใช้บัญชี Admin ร่วมกัน
เปลี่ยนรหัสผ่านบัญชี Admin กลางแล้วถือว่าแก้ปัญหาได้ไหม?
ยังไม่พอ เพราะคนหลายคนยังอาจใช้บัญชีเดียวกัน Log จึงไม่ผูกกับตัวบุคคลได้ชัด ต้องแยก Identity และตรวจสิทธิ์จริง
พนักงานหลายคนใช้ Role Admin เดียวกันได้หรือไม่?
ใช้ Role เดียวกันได้เมื่อหน้าที่จำเป็นและอนุมัติ แต่ควรมีบัญชีแยกรายบุคคลและไม่ให้สิทธิ์เกินหน้าที่
จะปิดบัญชีร่วมเมื่อไรจึงไม่เสี่ยงล็อกทีมออกจากระบบ?
หลังบัญชีใหม่และ Permission ผ่าน การย้าย Integration มีหลักฐาน และมีช่องทาง Recovery พร้อมผู้อนุมัติ Cutover
Log เก่าของบัญชีร่วมบอกย้อนหลังได้ไหมว่าใครแก้ข้อมูล?
อาจมีหลักฐานจากระบบอื่นประกอบ แต่ไม่ควรยืนยันว่า Log ของบัญชีร่วมเพียงชุดเดียวระบุตัวบุคคลได้ย้อนหลังครบ
ดูขอบเขตบริการที่เกี่ยวข้อง วิธีทำงาน และข้อมูลที่ควรเตรียมก่อนให้ทีมประเมิน
ดูบริการที่เกี่ยวข้อง