
ข้อความถูกต้องแต่ส่งผิดคน อาจเสียหายกว่าข้อความผิด
บริษัทหนึ่งใช้ Automation ส่งข้อความแจ้งสถานะงานบริการ ลูกค้า A ได้รับข้อความที่มีชื่อและรายละเอียดของลูกค้า B ทั้งที่ข้อความถูกภาษา สะกดถูก และไม่ได้มี AI ตอบผิดเรื่องเลย เหตุเกิดจากระบบจับคู่ผู้รับกับเลขรายการจากตารางที่ Sort ใหม่ แต่ใช้ลำดับแถวแทนรหัสตัวตนเมื่อส่งข้อความจริง
ปัญหาแบบนี้ไม่ได้แก้ด้วยการสั่งให้ AI “ตรวจให้ละเอียดขึ้น” เพราะตัวโมเดลไม่ควรเป็นผู้ตัดสินว่าช่องทางส่งข้อความใดเป็นของลูกค้าคนไหนตั้งแต่แรก งานส่งข้อความต้องมี Recipient Mapping ที่ยึดรหัสจากระบบต้นทางและตรวจสิทธิ์ก่อนยิง API โดยเฉพาะเมื่อข้อความมีข้อมูลส่วนบุคคลหรือรายละเอียดคำสั่งซื้อ
คำตอบสั้นคือแยกผู้รับออกจากเนื้อหา ใช้รหัสผู้รับที่ยืนยันแล้ว เก็บ Relationship กับรายการที่ต้องแจ้ง ตรวจเส้นทางการส่งกับสิทธิ์ก่อนทุกครั้ง และให้ระบบหยุดหรือส่งคนตรวจเมื่อระบุตัวตนไม่ได้ ไม่ควรให้ AI เลือก User ID จากชื่อที่คล้ายกันเพียงอย่างเดียว
Recipient Mapping คือสัญญาว่าใครมีสิทธิ์ได้รับเรื่องใด
เริ่มจากตาราง Recipient Mapping ที่เชื่อม Source Record ID กับ Contact ID, Channel ID, ประเภทข้อความที่อนุญาต และสถานะการยินยอมให้ติดต่อ งานหนึ่งชิ้นอาจมีผู้รับหลายบทบาท เช่น ผู้จ่ายเงิน ผู้รับสินค้า และผู้ประสานงาน แต่ไม่ได้หมายความว่าทุกคนควรได้เอกสารค่าใช้จ่ายทั้งหมด
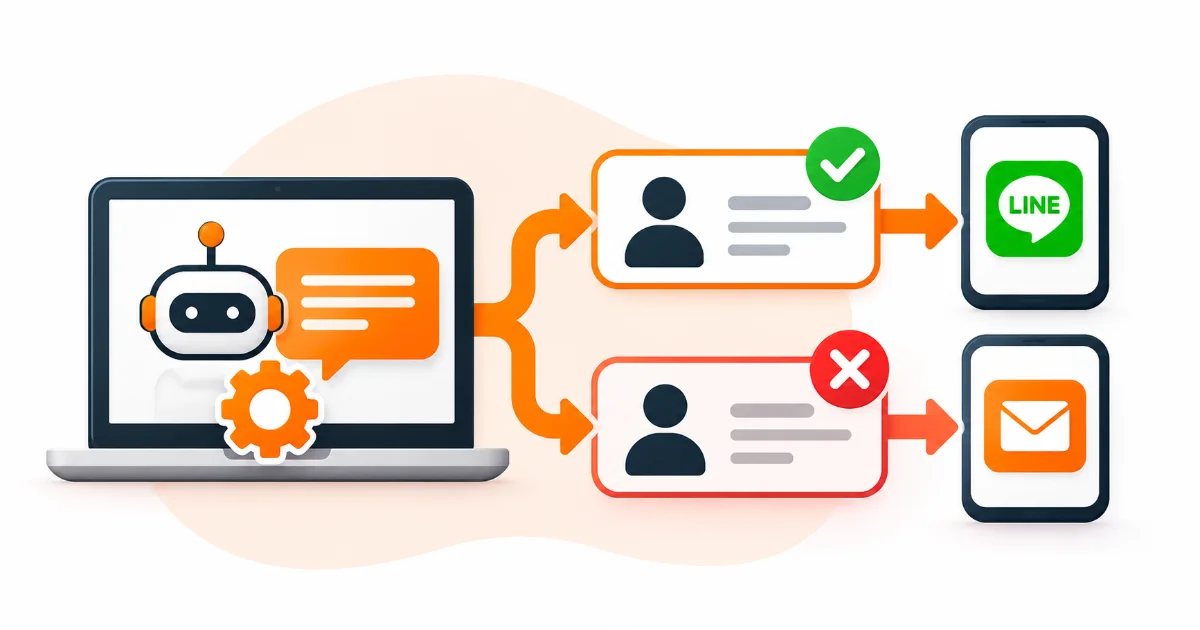
ระบบควรถามให้ได้อย่างน้อยสามอย่างก่อนส่ง คือข้อความนี้เป็นของ Object ไหน ใครเป็นผู้รับที่เกี่ยวข้องกับ Object นั้น และผู้รับคนนั้นมีสิทธิ์เห็นรายละเอียดระดับนี้หรือไม่ หากตอบไม่ได้สักข้อให้หยุดส่งแล้วสร้างงานตรวจสอบ ไม่ใช่ลองส่งไปก่อนเพื่อดูว่าลูกค้าตอบกลับหรือไม่
ตัวอย่าง LINE Official Account ผ่าน Messaging API ใช้ User ID แยกจากชื่อที่แสดง ผู้พัฒนา LINE ระบุว่า User ID ต่างจาก Display Name และมีขอบเขตตาม Provider ดังนั้นการแสดงชื่อ “คุณเอ” บนหน้า CRM ไม่ใช่หลักฐานว่าต้องส่งไปยัง User ID ที่ทีมคัดลอกมาจากอีก Provider หรืออีกช่องทาง
แยกสร้างข้อความกับเลือกผู้รับเป็นสองขั้นตอน
ให้ AI ร่างเนื้อหาจากข้อมูลที่ได้รับอนุญาต แล้วส่งผลลัพธ์กลับเข้าระบบโดยไม่มีอำนาจเลือกปลายทางเอง ฝั่งระบบจึงตรวจ Recipient Mapping จากข้อมูลที่เชื่อถือได้และผูก Message Job ID กับ Record ID ที่ต้องแจ้ง ไม่ควรให้ AI สร้าง JSON ที่บอกทั้งเนื้อหาและ User ID จาก Prompt ที่มีข้อความลูกค้าปะปนโดยไม่มีการตรวจซ้ำ
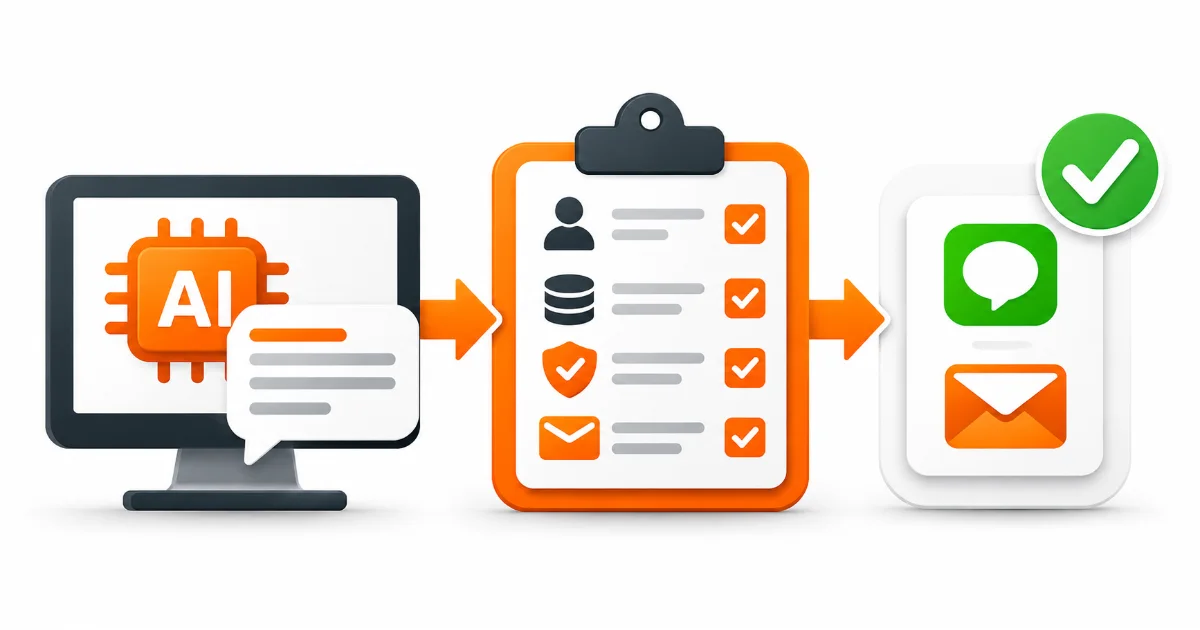
การตรวจรอบส่งควรรวมประเภทข้อความ เช่น แจ้งคิวนัดหมายทั่วไปกับแจ้งข้อมูลการชำระเงินมีระดับความอ่อนไหวต่างกัน การส่งข้อความกลุ่มต้องมีกฎชัดว่าใครเข้าอยู่ใน Audience ได้ โดยไม่ขยายจากคนที่ต้องรู้ไปถึงทุกคนในระบบเพียงเพื่อความสะดวก
หากข้อมูลผู้รับมาจากไฟล์ Excel ให้ใช้รหัสต้นทางที่ตรวจจับคู่ได้ ไม่ใช่อาศัยลำดับแถวหลัง Sort เพราะตารางอาจสลับหรือกรองแถวได้ทุกเมื่อ ถ้ารหัสลูกค้าเก่าถูกแทนที่ต้องมี Mapping และบันทึกช่วงเปลี่ยนผ่าน ไม่ส่งจากรายการที่ไม่รู้ว่าอัปเดตเมื่อไร
สี่จุดตรวจ Preflight ก่อนเรียก API ส่งจริง
จุดแรกตรวจ Trigger ว่าเหตุการณ์นี้ควรส่งข้อความหรือไม่ เช่น สถานะงานเปลี่ยนจริง ไม่ใช่ Refresh หน้าแล้วเกิด Event เดิมซ้ำ จุดที่สองตรวจ Source Object ว่ารายการสั่งซื้อหรือนัดหมายยังเป็นของลูกค้ารายใดและสถานะไม่ถูกยกเลิก จุดที่สามตรวจ Recipient ID และสิทธิ์เข้าถึงข้อมูลในข้อความ จุดสุดท้ายตรวจ Channel Policy และการอนุญาตให้ส่งตามประเภทข้อความ
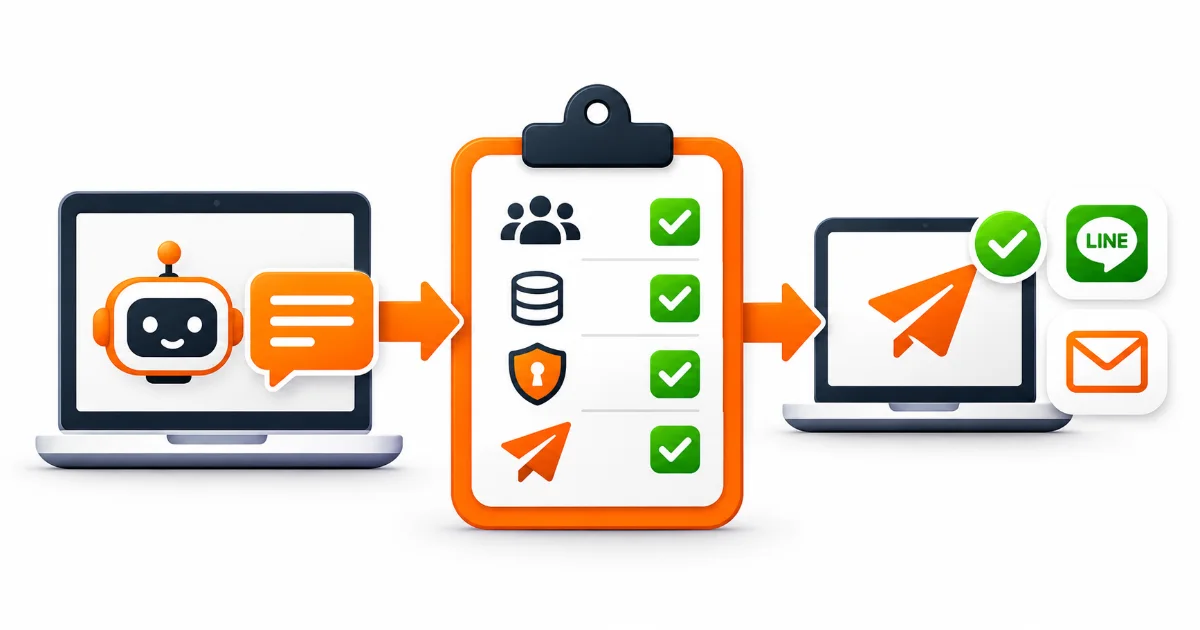
ทำผลตรวจให้เป็นค่า PASS, REVIEW หรือ BLOCK ที่อธิบายได้ หาก Contact ID หาไม่พบหรือพบสองรายที่อาจเป็นคนละบุคคลต้อง BLOCK หรือ REVIEW แล้วส่งงานให้คนที่รับผิดชอบ อย่าเลือก “รายชื่อแรก” เพื่อให้ Automation ดูทำงานสำเร็จครบทุกครั้ง
OWASP แนะนำตรวจ Authorization ทุก Request ไม่ใช่เฉพาะเมื่อคนกดปุ่มในเว็บไซต์ แนวคิดนี้นำมาใช้กับ Automation ที่ทำงานโดยบัญชีระบบได้เช่นกัน ต้องพิสูจน์ว่า Action การส่งข้อมูลของ Object นี้ไปยังผู้รับนี้ได้รับอนุญาต ไม่ใช่เห็นว่า API Token ใช้ได้แล้วถือว่าอนุญาตทุกข้อความ
Push, Multicast และ Broadcast ไม่ใช่คำแทนกัน
คู่มือ LINE Messaging API แยกการส่งแบบ Reply, Push ไปยังผู้รับหนึ่งรายหรือห้องสนทนา, Multicast ไปยังรายชื่อ User IDs, Narrowcast ตาม Audience และ Broadcast ไปยังเพื่อนทั้งหมด ความแตกต่างนี้สำคัญมากเมื่อระบบตั้งใจแจ้งสถานะใบเสนอราคาลูกค้ารายเดียว เพราะการใช้ Broadcast ผิดประเภทอาจนำข้อมูลของรายหนึ่งไปเปิดเผยต่อผู้รับหลายคน
หน้า Preview สำหรับผู้อนุมัติต้องแสดง “ใครจะได้รับ” ไม่ใช่แค่ข้อความตัวอย่างหนึ่งฉบับ หากเป็นงานส่งหลายคน ให้แสดงจำนวนผู้รับ เหตุผลที่รวมไว้ในกลุ่ม และประเภทข้อมูลที่ถูกส่งด้วย จำนวนผู้รับมากผิดปกติควรเป็นเหตุให้หยุดตรวจ ไม่ใช่แค่คำเตือนสีเทาที่คนข้ามทุกวัน
การทดสอบระบบควรส่งใน Sandbox หรือรายชื่อทดสอบที่ปลอดภัยก่อน อย่าใช้ข้อมูลจริงของลูกค้ารายอื่นเพื่อดูว่า Template ออกมาสวยหรือไม่ และไม่ควรเชื่อว่าระบบจะทดสอบให้เองเมื่อเงื่อนไขที่สำคัญไม่ถูกเขียนไว้
ตัวอย่างสมมติ: ระบบแจ้งคิวงานบริการผ่าน LINE
สมมติร้านบริการมีเลข Job 2401 ผูกกับ Customer 15 แต่ในไฟล์นำเข้ามีเบอร์โทรใหม่ที่ไปตรงกับ Customer 51 ระบบพบว่ารหัสมีความขัดแย้งจึงไม่ยิงข้อความแจ้งยอดมัดจำทันที แม้ Template จะสร้างเสร็จแล้วก็ตาม ให้คนตรวจว่า Job นี้เป็นของใครและมีการขอเปลี่ยนผู้รับอย่างเป็นทางการหรือไม่
หากเจ้าหน้าที่ตรวจยืนยันผู้รับแล้ว ระบบจะบันทึกว่าการส่งครั้งนี้ใช้ Contact ID ใด Channel ID ใด ข้อความเวอร์ชันไหน และได้รับการอนุมัติเมื่อไร แต่ถ้าตรวจไม่ได้ ต้องเก็บ Job ใน Review Queue พร้อมเหตุผลและวันเวลาที่ควรตรวจซ้ำ ไม่ให้ระบบเดาส่งเมื่อถึงกำหนด
สถานการณ์นี้เป็นตัวอย่างจำลองเพื่ออธิบาย Workflow ไม่ใช่ผลลัพธ์ของระบบลูกค้าจริง และไม่ใช่ข้อสรุปว่าการส่ง LINE ทุกประเภทมีข้อกำหนดเหมือนกัน ธุรกิจต้องตรวจเอกสาร API และการอนุญาตส่งของบัญชีที่ใช้งานจริงก่อนเปิดอัตโนมัติ
อย่ารวมปัญหาส่งผิดคนกับปัญหาส่งซ้ำเป็นเรื่องเดียว
การส่งผิดคนเป็นปัญหาการจับคู่และสิทธิ์ ส่วนการส่งซ้ำอาจเกิดจากการ Retry, Webhook ซ้ำ หรือ Timeout ที่ทำให้ไม่รู้ว่าคำสั่งก่อนหน้าสำเร็จแล้วหรือยัง สองปัญหาสามารถเกิดพร้อมกันได้ แต่ต้องมีด่านตรวจคนละแบบ การมี Idempotency Key ไม่ได้พิสูจน์ว่าผู้รับถูก และการมีผู้รับถูกก็ไม่ได้รับประกันว่าจะไม่ส่งซ้ำ
ถ้า API ตอบผิดพลาดให้แยกว่าข้อความถูกส่งไปแล้วหรือยัง ก่อน Retry ใช้ Workflow ID, Message Job ID และบันทึกสถานะการส่งเพื่อป้องกันการสร้างคำสั่งใหม่โดยไม่จำเป็น หากต้องเลือก Retry หรือ Human Handoff ให้ใช้ Checklist ก่อนเชื่อม API และรับมือ Error/Fallback ประกอบ
กรณีความเสี่ยงสูงให้กำหนด Human Approval เช่น ส่งเอกสารการเงินหรือข้อมูลผู้รับที่เพิ่งเปลี่ยน Mapping โดยเปิดรายละเอียดที่จำเป็นให้คนตรวจ แต่ไม่เผยข้อมูลลูกค้าคนอื่นเกินหน้าที่ คู่มือ จุดตรวจ Human Approval ใน AI Workflow อธิบายการเลือกขั้นตอนที่ควรหยุดให้คนตัดสินใจ
Audit Log ต้องช่วยหาสาเหตุโดยไม่เปิดความลับเกินจำเป็น
เมื่อข้อความผิดคน สิ่งที่ต้องรู้คือ Trigger ใดเริ่มงาน ระบบใช้ Mapping เวอร์ชันไหน ผู้รับที่ตั้งใจคือใคร ผู้รับที่ API ได้รับจริงคือใคร และใครอนุมัติการเปลี่ยนข้อมูล ไม่ควรเก็บ Token หรือเนื้อหาลับทั้งหมดลงใน Log เพียงเพื่อให้ Debug สะดวก เพราะ Log ก็อาจเป็นช่องทางเปิดเผยข้อมูลอีกทาง
แนวทาง OWASP Logging แนะนำบันทึกเหตุการณ์ที่เกี่ยวข้องกับการเปลี่ยนสิทธิ์ การเข้าถึงข้อมูล และขั้นตอนธุรกิจที่เสี่ยง พร้อมพิจารณาว่าข้อมูลใดจำเป็นต่อการสอบสวน ในงาน Automation ควรมี Correlation ID ที่ผูก Event, Message Job และผลการส่งเข้าด้วยกันโดยไม่เปิดเผยข้อมูลส่วนบุคคลมากเกินจำเป็น
หากเริ่มจากระบบที่ยังไม่มี Audit ให้ใช้ Checklist สำหรับ AI Automation Audit Log เพื่อตกลงว่าทีมจะตามรอยเหตุการณ์อย่างไร แต่การบันทึกอย่างเดียวไม่หยุดข้อผิดพลาด ต้องมีกฎ Block ก่อนยิง API และกระบวนการตอบสนองเมื่อมีเหตุผิดพลาดจริง
ทดสอบ Acceptance Cases ก่อนเปิดส่งอัตโนมัติ
ก่อน Go Live ให้ลองกรณีชื่อเหมือนแต่เป็นคนละราย, ผู้รับเปลี่ยนบัญชี, Job เปลี่ยนเจ้าของ, Mapping ไม่มี, Mapping ซ้ำ, API Timeout และคนที่ไม่มีสิทธิ์ขอส่งข้อมูลไปช่องทางอื่น สำหรับแต่ละกรณีให้กำหนดผลที่ต้องได้ เช่น BLOCK, REVIEW หรือ SEND และผู้รับผิดชอบตรวจสอบในระบบ
อีกกรณีสำคัญคือผู้จัดการเลือกส่งรายชื่อหนึ่งคน แต่ระบบเปลี่ยนไปใช้รายการผู้รับที่แคชไว้จากรอบก่อน ถ้า Message Job ไม่อ้างอิง Source ID และ Version ที่แน่นอนก็เสี่ยงใช้งานข้อมูลเก่า จึงต้องมีการตรวจว่าข้อมูลต้นทางยังทันกับเวลาส่ง ไม่ใช่แค่ผ่านตอนจัดคิว
หลังทดสอบต้องดูทั้งผล API และหน้าจอผู้รับทดสอบจริง เพราะ HTTP ตอบสำเร็จไม่ได้ยืนยันว่าเนื้อหาไปถึงคนที่มีสิทธิ์เห็นเสมอไป วางหลักฐานเท่าที่ตรวจได้และติดป้ายส่วนที่ยังไม่ยืนยัน ไม่ประกาศว่า “ปลอดภัย 100%” จากการทดสอบ Happy Path ครั้งเดียว
สรุป: ให้ AI เขียนข้อความได้ แต่ระบบต้องรับผิดชอบว่าจะส่งให้ใคร
AI ช่วยร่างคำตอบและจัดภาษาให้เหมาะได้ แต่ผู้รับต้องถูกตัดสินจาก Identity และ Authorization ที่เชื่อถือได้ Recipient Mapping ควรแยกจาก Prompt, ตรวจทุกครั้งก่อนส่ง และให้ระบบหยุดเมื่อพบความขัดแย้ง การทำแบบนี้ช่วยลดโอกาสส่งข้อมูลของคนหนึ่งไปให้อีกคนโดยไม่อาศัยการเดาชื่อ
สำหรับธุรกิจที่ใช้ LINE OA, CRM หรือ API ในงานติดตามลูกค้า สามารถพิจารณา บริการ AI Automation สำหรับธุรกิจ ด้วยเงื่อนไข Recipient Mapping, Approval และ Audit ที่ระบุชัดตั้งแต่ Brief ไม่ใช่เริ่มจากแค่ต้องการให้ข้อความออกเร็วที่สุด
แหล่งอ้างอิง
- LINE Developers. Send messages — เอกสารทางการสำหรับวิธีส่งและตรวจสิทธิ์ (ตรวจ 4 พฤศจิกายน 2026)
- LINE Developers. Get user IDs — เอกสารทางการสำหรับวิธีส่งและตรวจสิทธิ์ (ตรวจ 4 พฤศจิกายน 2026)
- OWASP Cheat Sheet Series. Authorization Cheat Sheet — เอกสารทางการสำหรับวิธีส่งและตรวจสิทธิ์ (ตรวจ 4 พฤศจิกายน 2026)
- OWASP Cheat Sheet Series. Logging Cheat Sheet — เอกสารทางการสำหรับวิธีส่งและตรวจสิทธิ์ (ตรวจ 4 พฤศจิกายน 2026)
คำถามที่พบบ่อยเกี่ยวกับ AI Automation ส่งข้อความผิดคน
AI เลือก User ID ลูกค้าจากชื่อในแชตได้ไหม?
ไม่ควรให้ชื่อแสดงเป็นหลักฐานเดียว ผู้รับควรมาจาก Identity Mapping และสิทธิ์ที่ยืนยันได้จากระบบต้นทาง
API ตอบสำเร็จแปลว่าข้อความถึงคนที่ถูกต้องแล้วหรือไม่?
ไม่จำเป็น การตอบ API สำเร็จไม่ได้พิสูจน์ว่าเลือก Recipient ID ถูก ต้องตรวจ Mapping และบริบทก่อนเรียก API
ส่งข้อความแจ้งสถานะทุกแบบจำเป็นต้องมีคนอนุมัติไหม?
ไม่เสมอไป งานเสี่ยงต่ำและ Mapping ชัดอาจอัตโนมัติได้ แต่กรณีข้อมูลอ่อนไหวหรือจับคู่ขัดแย้งควร Review ก่อน
Recipient Mapping ผิดแล้วควรทำอย่างไร?
หยุดคิวที่ได้รับผลกระทบ ตรวจรายการที่ส่งจริง แจ้งเจ้าของระบบที่รับผิดชอบ และใช้ Audit Log ตรวจสาเหตุและแผนจัดการข้อมูลที่เปิดเผยผิด
ดูขอบเขตบริการที่เกี่ยวข้อง วิธีทำงาน และข้อมูลที่ควรเตรียมก่อนให้ทีมประเมิน
ดูบริการที่เกี่ยวข้องส่งรายละเอียดงานให้ทีมประเมิน
กรอกชื่อ เบอร์โทร และรายละเอียดที่อยากให้ช่วย ทีมจะติดต่อกลับเพื่อประเมินแนวทาง